 Экосистема AI Vibe


Песочница Codex: как агенту режут сеть и диск
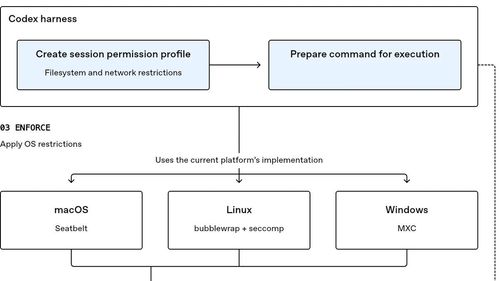
Codex не заворачивает агента в Docker: shell-команды идут в твоей привычной среде, а harness накладывает ограничения средствами macOS, Linux и Windows. Встроенный профиль :workspace разрешает запись в корень репозитория, оставляет .git и .codex только для чтения и по умолчанию рубит сеть; широкое чтение с диска оставили, иначе сборке не хватает SDK и библиотек вне проекта. OpenAI разобрала, как вместо прямого subprocess.Popen вызывается spawn_command_under_sandbox с инструментом exec_command и таймаутом 10 000 мс.
Контейнеры сознательно не тянут: на Mac в Docker не взлетят нативный iOS toolchain и симулятор. Один общий API на трёх ОС, и дочерние процессы наследуют те же лимиты по всему дереву — в том числе если потомок переживёт исходную команду.
Профили и эскалация
- :workspace — пишет в проект, читает широко, сеть выключена.
- Именованные профили в
config.toml: наследование черезextends, правилаread,write,deny; в примереdevблокируют**/*.envи каталогsecrets, плюс дополнительный write в~/build-cache. - У вызова поле
sandbox_permissions:use_default,with_additional_permissionsилиrequire_escalated— harness решает, расширить ли доступ внутри песочницы, спросить пользователя или увести на auto-review. - Команда
codex sandbox— тот же механизм можно встроить в свои инструменты, не только в harness.
Сеть настраивают тремя способами: полный запрет (дефолт для :workspace), профиль :danger-full-access с прямым доступом или прокси с whitelist доменов.
Одной стены мало: в тексте приводят правку локального пакета вроде node_modules/prettier — в git status это часто не видно, а форматтер при сохранении файла уже работает вне песочницы. Поэтому у них «защита в глубину»: лимиты на команды плюс обучение модели, а не ставка на один барьер.
Источник: Inside the Codex sandbox.